1 · Roda todos os dias
Uma tarefa agendada roda de madrugada e percorre as categorias ativas.
Risco, identidade, resposta a incidentes e compliance.
O Sicredi confirmou hoje ao CISO Advisor a ocorrêcia de um incidente de exposição de dados relacionados à cooperativa no ambiente de um fornecedor. Em nota enviada ao portal, o Sicredi informou que houve exposição pontual de informações técnicas internas.
Ler a entrada →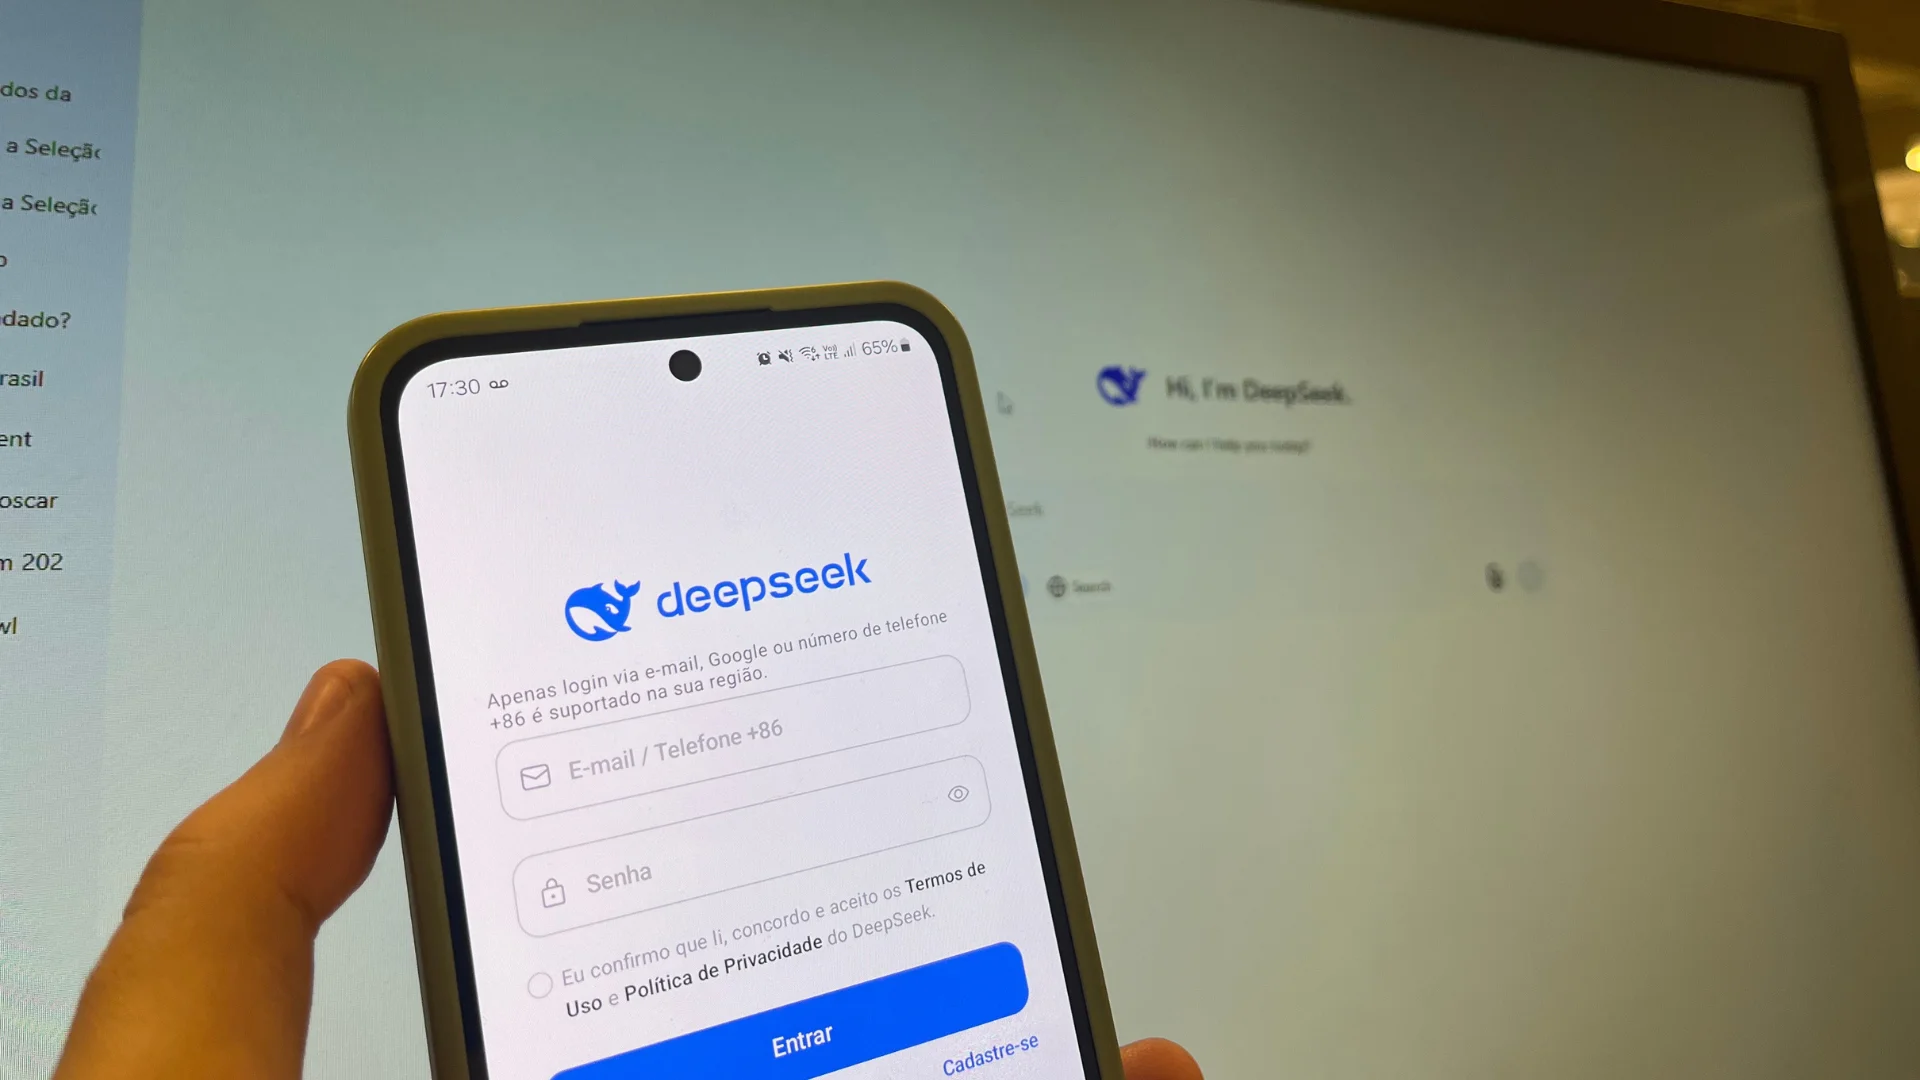 Cibersegurança
O Departamento de Segurança Interna dos Estados Unidos (DHS) determinou a remoção da inteligência artificial chinesa DeepSeek dos sistemas …
Ler →O MITRE publicou em 13 de outubro de 2026 a versão 20 do ATT&CK, que adiciona nove técnicas do domínio Enterprise para descrever como ataca…
Ler →Pesquisadores alertam que hackers podem explorar em breve uma vulnerabilidade de gravidade máxima (CVE-2026-103849) que afeta o Magento e o…
Ler →A BeyondTrust alertou clientes na quinta-feira, 15 de outubro de 2026, para corrigirem uma falha crítica no Remote Support (RS) explorada e…
Ler →A CISA pediu que administradores corrijam appliances Ivanti Connect Secure após a exploração da CVE-2026-104935, falha zero-day que permite…
Ler →Uma nova versão do Curl foi publicada com a correção de mais de vinte vulnerabilidades, incluindo uma falha de execução remota de código (R…
Ler →type: Vulnerabilidade zero-day de execução remota de código explorada em ataques sector: Não informado initial_vector: Interface de gerenci…
Ler → Cibersegurança
Um grande ataque cibernético atingiu os sistemas de refrigeração de centenas de supermercados franceses nesta semana. O post O que se sabe …
Ler →A Microsoft publicou atualizações que corrigem mais de 1.400 falhas de segurança em seus produtos, incluindo uma vulnerabilidade explorada …
Ler →A Cisco corrigiu uma vulnerabilidade zero-day explorada ativamente em seu Secure Email Gateway (SEG) que permite a atacantes remotos não au…
Ler →A Ivanti pediu a clientes nesta terça-feira que corrijam imediatamente uma vulnerabilidade zero-day explorada ativamente no gateway de aces…
Ler →A Fortinet divulgou uma vulnerabilidade crítica de bypass de autenticação na interface gráfica do FortiSandbox que poderia permitir a ataca…
Ler →O GitLab informou nesta segunda-feira que corrigiu uma vulnerabilidade que poderia permitir a um atacante executar código remotamente em um…
Ler →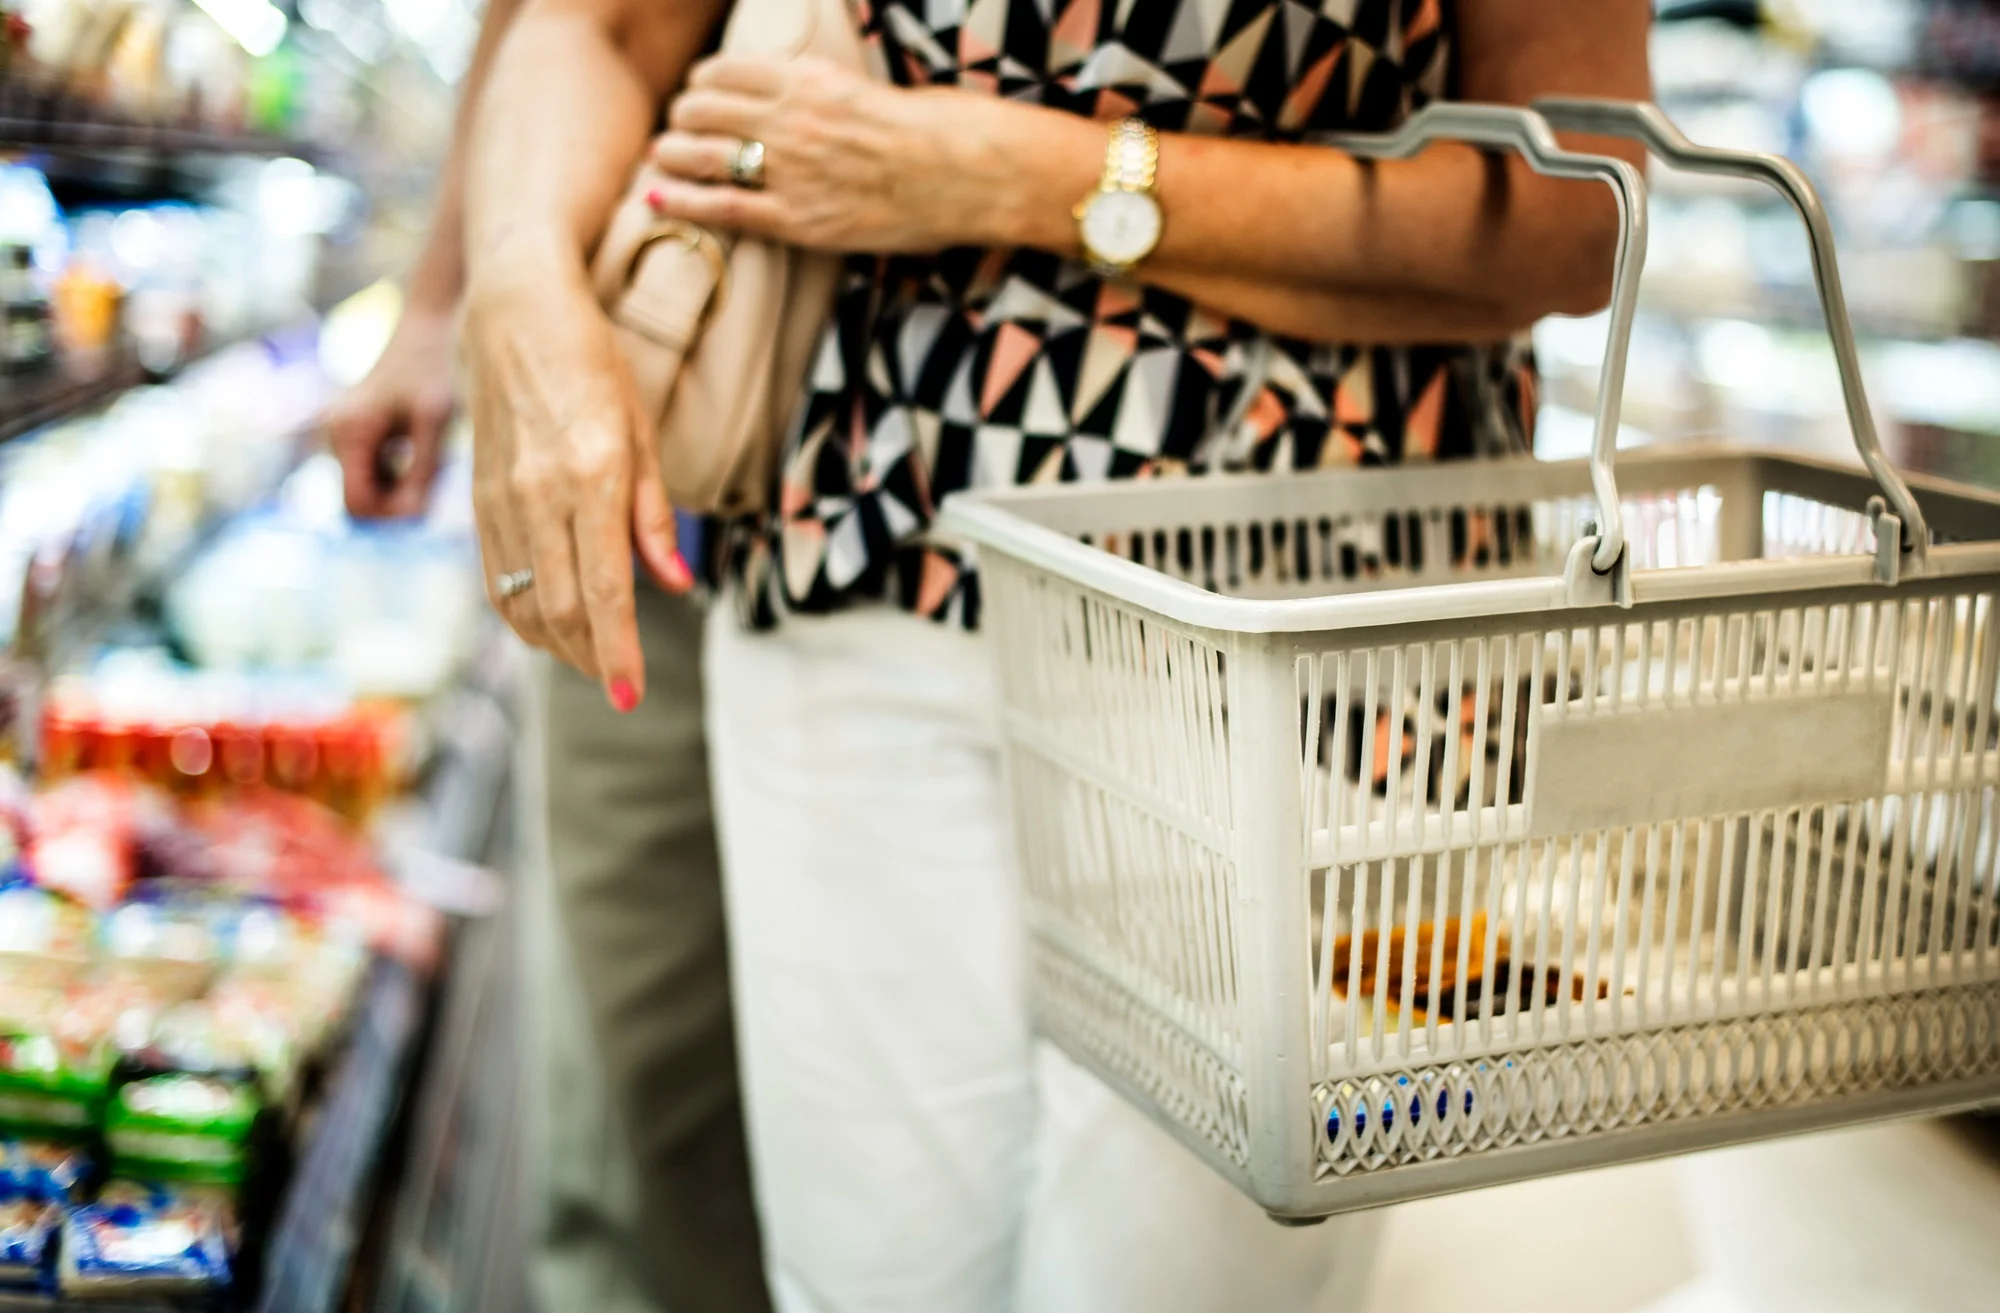 Cibersegurança
Um ataque hacker atingiu os refrigeradores de redes de supermercados na França, incluindo o Carrefour. Cibercriminosos aumentaram a tempera…
Ler →Pesquisadores da Kaspersky identificaram um novo malware Android que se instala como um aplicativo comum, mas não possui interface de usuár…
Ler → Cibersegurança
Uma campanha de malware está infectando celulares Android de baixo custo antes mesmo de os aparelhos chegarem às mãos dos consumidores. A a…
Ler →Celulares baratos e de marcas pouco conhecidas estão chegando a consumidores brasileiros e de outros países com malware embutido no firmwar…
Ler →O dono da empresa de recuperação de ransomware MonsterCloud foi acusado de fraudar vítimas ao pagar secretamente aos atacantes por chaves d…
Ler →Uma nova família de malware conhecida como Warden Stealer está ganhando tração em fóruns da dark web ao mirar credenciais de desenvolvedore…
Ler → Cibersegurança
Um hacker suspeito de participar de ataques cibernéticos contra pelo menos nove bancos da Coreia do Sul pode ter revelado informações sobre…
Ler →Uma vulnerabilidade crítica no LMCache, software de código aberto que acelera servidores de grandes modelos de linguagem (LLM) como o vLLM,…
Ler →Pesquisadores de cibersegurança divulgaram detalhes de uma campanha de malware de longa duração na cadeia de suprimentos do npm que distrib…
Ler →O Google publicou na terça-feira uma atualização de segurança do Chrome 155 que corrige 247 vulnerabilidades, incluindo quatro falhas de gr…
Ler →O Google fechou temporariamente seu Programa de Recompensas por Vulnerabilidades em Software de Código Aberto (OSS VRP) para submissões de …
Ler →Um backdoor Linux recentemente descoberto transforma sistemas infectados em proxies que usam o protocolo Session Traversal Utilities for NA…
Ler →A Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos (CISA) adicionou na quinta-feira (1) uma falha crítica que afeta …
Ler →O Brasil ocupa a 8ª posição mundial em conhecimento sobre cibersegurança e privacidade online na edição de 2026 do National Privacy Test, l…
Ler →A Citrix alertou clientes sobre a exploração ativa de uma nova vulnerabilidade no NetScaler ADC e no NetScaler Gateway, identificada como C…
Ler →A GitLab alertou os clientes para corrigir imediatamente uma vulnerabilidade crítica no AI Gateway que pode permitir a atacantes executar c…
Ler →Um processo agendado prepara as entradas de cada categoria todos os dias; eu reviso, edito e acrescento o que é meu pelo console de administração.
Uma tarefa agendada roda de madrugada e percorre as categorias ativas.
Título, resumo e análise com a fonte citada e o link original sempre visível.
Usa a capa da fonte ou uma imagem de banco com licença de uso livre.
Pelo console eu aprovo, corrijo ou escrevo minhas próprias entradas e artigos.
Conversa aberta para compartilhar conhecimento. As mensagens chegam ao meu console e eu respondo por lá.
Escolha o dia e a hora que funcionem para você. Trinta minutos, sem discurso comercial.
Para uma videochamada, peça por aqui que eu te mando o link da sessão.